Sur cette page
À retenir
- Le lien n’est qu’un débutPPS, queues, CPU et états peuvent tomber avant les Gbps.
- L’impact est collectifUn client attaqué peut dégrader un rack, un VLAN ou un réseau entier.
- La réponse doit être en amontFiltrer trop près du serveur laisse la saturation se propager.
Le problème : l’attaque déborde la cible
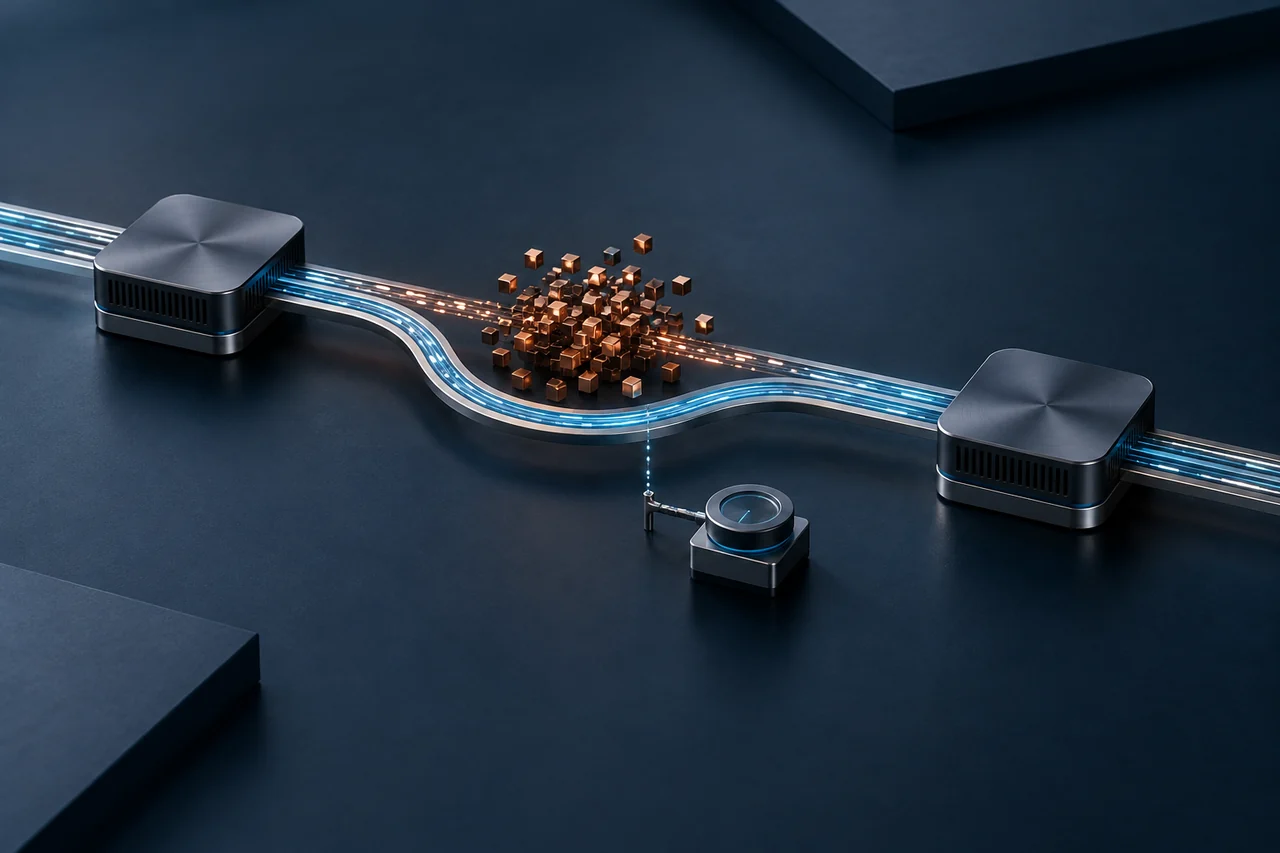
Un DDoS vise souvent une IP ou un service précis, mais son trafic traverse des équipements partagés avant d’arriver à la cible. Si la saturation se produit sur le lien amont, le routeur, le firewall, le switch ou le tunnel, l’impact se propage à d’autres services. Le serveur attaqué n’est donc pas toujours le premier composant qui casse.
La confusion vient du fait que beaucoup d’offres parlent seulement de protection serveur. En réalité, l’incident se joue dans le réseau : capacité du port, PPS traité, buffers, tables d’état, ACL, sessions, chemins de retour et capacité à isoler le client touché.
Pourquoi c’est critique pour les hébergeurs et entreprises
Pour un hébergeur, un seul client exposé peut provoquer de la perte pour d’autres clients si le filtrage est trop tardif. Pour une entreprise, l’attaque d’une application publique peut perturber VPN, API, téléphonie, monitoring ou accès administratifs. Pour une communauté gaming, l’attaque d’un serveur peut dégrader l’expérience de plusieurs machines si elles partagent le même lien.
L’impact réseau est aussi financier. Chaque minute d’instabilité déclenche du support, des remboursements, des migrations d’urgence et une perte de confiance. Une architecture Anti-DDoS bien pensée réduit cette contagion : elle absorbe ou dégrossit avant que l’attaque atteigne les zones sensibles.
Les solutions possibles pour contenir l’impact
La première solution est le filtrage amont : transit protégé, scrubbing center, FlowSpec ou règles de dégrossissage qui évitent de remplir le lien client. La deuxième est la segmentation : séparer les clients, les services et les chemins de retour pour éviter qu’une attaque sur une IP ne touche tout le réseau.
La troisième solution est la relivraison propre : tunnel, cross-connect, BGP ou proxy selon le contexte. Pour les usages gaming, le reverse proxy peut isoler certaines surfaces. Pour les hébergeurs et clients réseau, le transit IP protégé permet de traiter le problème plus haut dans la chaîne.
Exemple : hébergeur avec plusieurs clients sur un même uplink
Un hébergeur possède plusieurs serveurs dédiés derrière un uplink. Un client reçoit une attaque UDP très forte. Si la protection se déclenche uniquement sur le serveur, l’uplink est déjà rempli et les autres clients voient de la perte. Le support reçoit alors des tickets de clients qui ne sont pourtant pas ciblés.
Avec un modèle plus propre, le trafic est attiré ou filtré en amont, puis seulement le trafic acceptable est relivré. Le client attaqué reste isolé, l’uplink de production respire et les voisins ne subissent pas l’incident.
Erreurs fréquentes
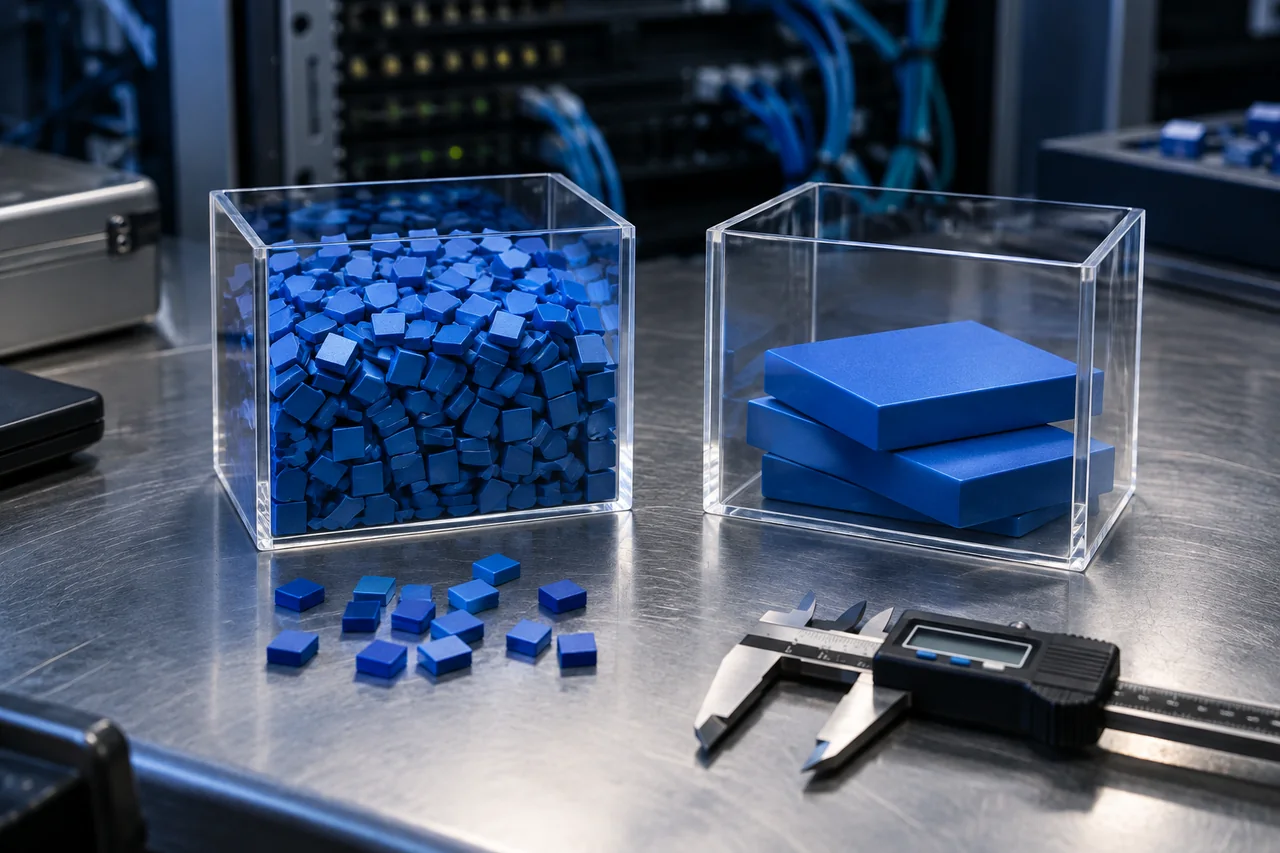
La première erreur est de croire qu’un firewall suffit. Un firewall peut être excellent pour des politiques de sécurité, mais il peut devenir le point de saturation s’il reçoit trop de paquets ou trop de sessions. La deuxième erreur est de ne regarder que les Gbps : une attaque à très haut PPS peut faire tomber un équipement sans remplir tout le débit.
La troisième erreur est de ne pas préparer les chemins de retour. Bloquer l’attaque est inutile si le trafic propre revient par un tunnel instable, trop petit ou impossible à diagnostiquer. Enfin, mélanger tous les clients sur les mêmes chemins sans isolation rend chaque incident plus dangereux.
FAQ
Questions fréquentes sur ce sujet.
Un DDoS peut-il impacter des clients non ciblés ?
Oui, si l’attaque sature un lien, un routeur, un firewall ou un chemin partagé.
Pourquoi le PPS est-il important pour le réseau ?
Parce que les équipements peuvent saturer en nombre de paquets avant de saturer en Gbps.
Un firewall protège-t-il le réseau contre un gros DDoS ?
Pas toujours. Il peut devenir lui-même le point de saturation si le trafic arrive trop fort.
Comment éviter l’effet domino ?
Il faut filtrer en amont, segmenter les chemins et relivrer le trafic propre de manière dimensionnée.