Op deze pagina
Kernpunten
- Bandbreedte is één grensPPS, queues, CPU en state kunnen eerder falen.
- Impact verspreidt zichEén aangevallen klant kan rack, VLAN of platform verstoren.
- Filter upstreamTe dicht bij de server filteren laat saturatie doorwerken.
Het probleem: de aanval overstijgt het doel
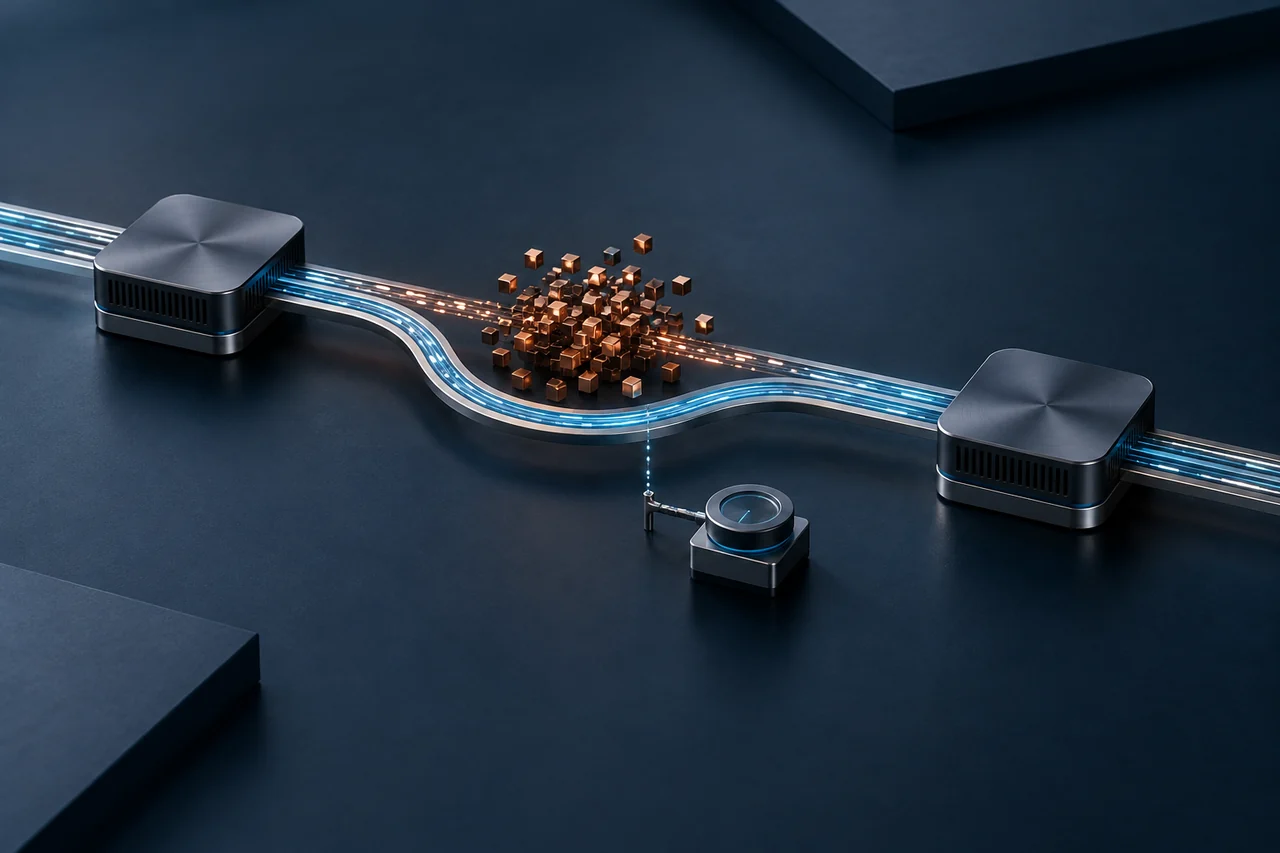
Een DDoS richt zich vaak op één IP of dienst, maar het verkeer loopt eerst door gedeelde apparatuur. Als uplink, router, firewall, switch of tunnel verzadigt, raken andere diensten mee getroffen.
Veel aanbiedingen praten alleen over serverbescherming. In werkelijkheid zijn poortcapaciteit, PPS, buffers, state tables, ACL’s, terugpaden en isolatie bepalend.
Ook de plaats van de bottleneck is bepalend. Soms zit het probleem in inkomend verkeer, soms in het terugpad, in een gedeelde queue of in een tunnel die niet voor incidenten is gedimensioneerd. Zonder dat inzicht wordt vaak de server aangepast terwijl het pad faalt.
Waarom dit kritisch is voor hosters en bedrijven
Bij een hoster kan één blootgestelde klant verlies veroorzaken voor anderen als filtering te laat gebeurt. Bij een bedrijf kan een aanval op een publieke app VPN, API’s, telefonie of beheer verstoren. Gamingplatformen kennen hetzelfde probleem op gedeelde links.
Financieel levert dat support, refunds, noodmigraties en vertrouwensverlies op. Een goede architectuur verkleint besmetting door de aanval vóór gevoelige zones te reduceren.
Het effect verschijnt vaak als cascade: eerst packet loss, daarna hogere responstijden en vervolgens monitoring die tegenstrijdige signalen toont. Zonder netwerkblik zoekt het team al snel op de verkeerde server, terwijl de bottleneck eerder in het pad zit.
Mogelijke oplossingen om impact te beperken
De eerste oplossing is upstream filtering: beschermde transit, scrubbing center, FlowSpec of ontlastingsregels die de klantlink niet vullen. De tweede is segmentatie van klanten, diensten en terugpaden.
De derde is levering van schoon verkeer via tunnel, cross-connect, BGP of proxy. Voor gaming kan een reverse proxy specifieke oppervlakken isoleren. Voor netwerken en hosters pakt beschermde IP-transit het probleem hoger in de keten aan.
Duidelijke drempels helpen ook. Wanneer per poort of klantgroep PPS- en Gbps-grenzen bestaan, kan de reactie eerder starten en hoeft het platform niet te wachten tot een gedeelde uplink volledig vol zit.
Ook na de eerste ontlasting moet de operatie leesbaar blijven. Teams hebben duidelijke meetpunten nodig om te zien of de bottleneck upstream, in de tunnel, switch, server of applicatie zit.
Voorbeeld: hoster met meerdere klanten op één uplink
Een hoster draait meerdere dedicated servers achter een uplink. Eén klant krijgt een zware UDP flood. Als alleen op de server wordt gefilterd, is de uplink al vol en verliezen andere klanten pakketten.
Met een schoon model wordt verkeer upstream aangetrokken of gefilterd en komt alleen acceptabel verkeer terug. De aangevallen klant blijft geïsoleerd.
Voor VPS- of dedicated-serveraanbod is die scheiding extra belangrijk. Eén klant kan experimentele en sterk blootgestelde diensten draaien, terwijl anderen stabiele businessworkloads hosten. Zonder isolatie betalen alle klanten mee voor hetzelfde risico.
Veelgemaakte fouten
De eerste fout is denken dat een firewall genoeg is. Die kan goed zijn voor securitybeleid, maar verzadigt door te veel pakketten of sessies. De tweede fout is alleen naar Gbps kijken; high PPS kan apparatuur eerder breken.
De derde fout is geen terugpad voorbereiden. Blokkeren helpt weinig als schoon verkeer via een kleine of instabiele tunnel terugkomt. Gedeelde paden zonder isolatie maken elk incident gevaarlijker.
Een extra fout is gebrek aan incidentdocumentatie. Zonder gegevens over peak, PPS, getroffen paden, gedropte pakketten en klantimpact wordt elke nieuwe aanval opnieuw als losstaand probleem behandeld.
FAQ
Kan een DDoS niet-getroffen klanten raken?
Ja, wanneer een gedeelde link, router, firewall of pad verzadigt.
Waarom is PPS belangrijk?
Apparatuur kan op pakketten per seconde falen voordat de bandbreedte vol is.
Beschermt een firewall tegen grote DDoS-aanvallen?
Niet altijd; hij kan zelf het verzadigingspunt worden.
Hoe voorkom je domino-effect?
Filter upstream, segmenteer paden en lever schoon verkeer met voldoende capaciteit.