Auf dieser Seite
Das Wichtigste
- Bandbreite ist nur eine GrenzePPS, Queues, CPU und State können vor Gbps ausfallen.
- Auswirkung breitet sich ausEin angegriffener Kunde kann Rack, VLAN oder Plattform stören.
- Upstream mitigierenZu spätes Filtern lässt Sättigung weiterlaufen.
Das Problem: der Angriff läuft über das Ziel hinaus
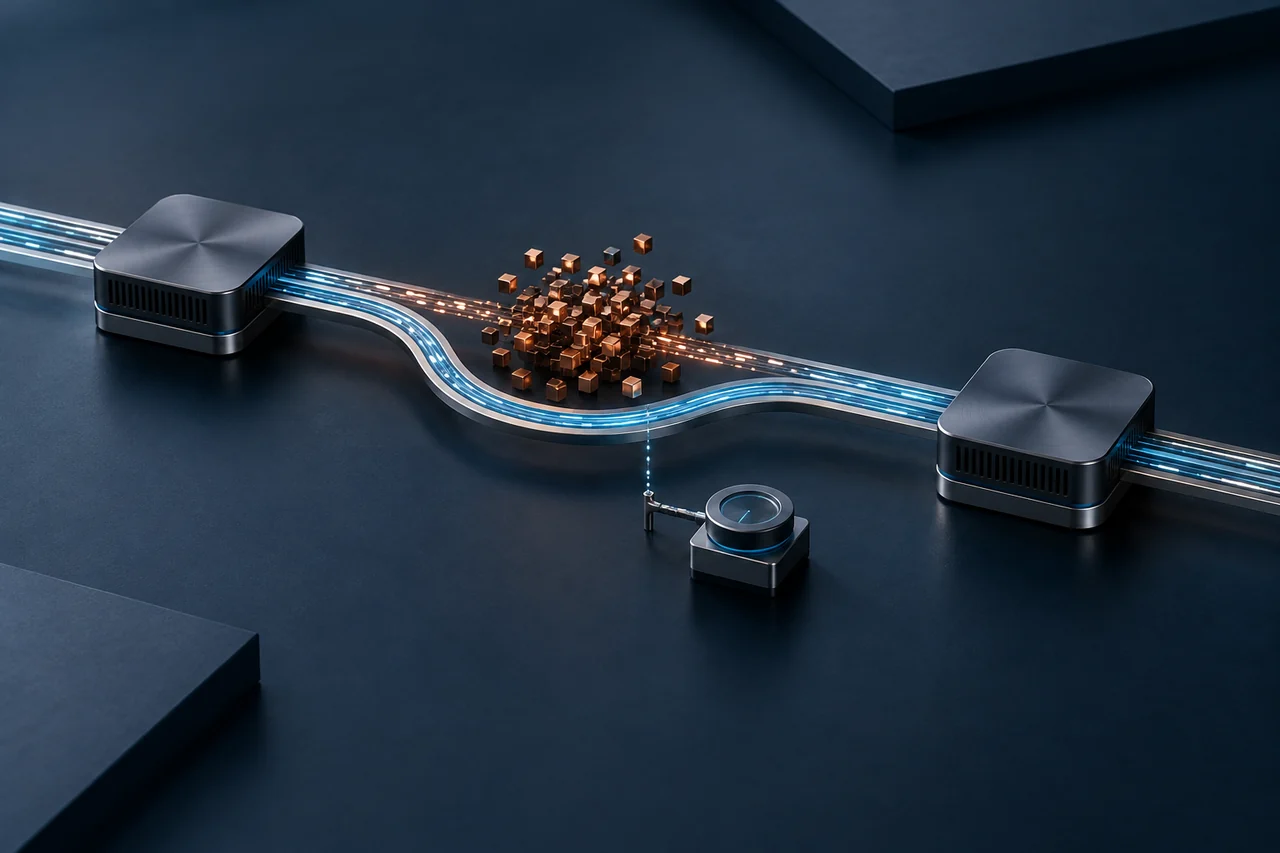
Ein DDoS zielt auf eine IP oder einen Dienst, aber die Pakete laufen vorher durch geteilte Geräte. Wenn Link, Router, Firewall, Switch oder Tunnel sättigen, betrifft es weitere Dienste.
Viele Angebote sprechen nur von Serverschutz. Entscheidend sind jedoch Portkapazität, PPS, Buffer, State-Tabellen, ACLs, Rückwege und Isolation des betroffenen Kunden.
Entscheidend ist außerdem, wo der Engpass entsteht. Manchmal liegt er im eingehenden Verkehr, manchmal im Rückweg, in einer geteilten Queue oder in einem Tunnel, der nicht für Incidents dimensioniert wurde. Ohne diese Sicht wird oft der Server gewechselt, obwohl der Pfad das Problem ist.
Warum das für Hoster und Unternehmen kritisch ist
Bei Hostern kann ein exponierter Kunde Paketverlust für andere erzeugen, wenn Filterung zu spät greift. Bei Unternehmen kann ein Angriff auf eine öffentliche App VPN, APIs, Telefonie oder Administration stören. Gaming-Plattformen sehen ähnliche Effekte auf gemeinsam genutzten Links.
Finanziell entstehen Support, Erstattungen, Notfallmigrationen und Vertrauensverlust. Gute Architektur reduziert diese Ansteckung vor den sensiblen Bereichen.
Der Effekt zeigt sich oft kaskadenartig: zuerst steigt Paketverlust, danach Antwortzeiten, anschließend liefern Monitoring-Systeme widersprüchliche Symptome. Ohne Netzwerksicht sucht das Team häufig am falschen Server, obwohl der Engpass weiter vorne liegt.
So entsteht aus einem technischen Problem schnell ein geschäftliches Risiko.
Mögliche Lösungen zur Eindämmung
Die erste Lösung ist Upstream-Filterung: geschützter Transit, Scrubbing Center, FlowSpec oder Entlastungsregeln, die den Kundenlink nicht füllen. Die zweite ist Segmentierung von Kunden, Diensten und Rückwegen.
Die dritte ist saubere Auslieferung per Tunnel, Cross-Connect, BGP oder Proxy. Für Gaming kann ein Reverse Proxy einzelne Flächen isolieren. Für Netze und Hoster löst geschützter IP-Transit das Problem weiter oben.
Zusätzlich helfen klare Schwellenwerte. Wenn pro Port oder pro Kundengruppe PPS- und Gbps-Grenzen definiert sind, kann die Reaktion früher erfolgen und die Plattform muss nicht warten, bis ein gemeinsamer Uplink vollständig gefüllt ist.
Auch nach der ersten Entlastung muss der Betrieb lesbar bleiben. Teams brauchen klare Messpunkte, damit sie erkennen, ob der Engpass am Upstream, im Tunnel, im Switch, im Server oder in der Anwendung liegt.
Beispiel: Hoster mit mehreren Kunden auf einem Uplink
Ein Hoster betreibt mehrere Dedicated Server hinter einem Uplink. Ein Kunde erhält einen starken UDP Flood. Wenn nur am Server gefiltert wird, ist der Uplink bereits voll und andere Kunden sehen Verlust.
Mit sauberem Modell wird Verkehr upstream angezogen oder gefiltert und nur akzeptabler Traffic zurückgeliefert. Der angegriffene Kunde bleibt isoliert.
Bei VPS- oder Dedicated-Server-Angeboten ist diese Trennung besonders wichtig. Ein Kunde kann experimentelle Dienste betreiben und sehr exponiert sein, während andere stabile Business-Workloads hosten. Ohne Isolation bezahlen alle denselben Risikopreis.
Häufige Fehler
Der erste Fehler ist die Annahme, eine Firewall reiche aus. Sie kann für Security gut sein, aber bei zu vielen Paketen oder Sessions sättigen. Der zweite Fehler ist nur Gbps zu betrachten; High PPS kann Geräte vorher brechen.
Der dritte Fehler ist ein unvorbereiteter Rückweg. Blockieren reicht nicht, wenn Clean Traffic durch einen instabilen oder zu kleinen Tunnel zurückkommt. Gemeinsame Pfade ohne Isolation erhöhen das Risiko.
Ein weiterer Fehler ist fehlende Incident-Dokumentation. Ohne klare Angaben zu Peak, PPS, betroffenen Pfaden, verworfenen Paketen und Kundenwirkung wird jede neue Attacke wieder wie ein Einzelfall behandelt.
FAQ
Häufige Fragen zu diesem Thema.
Kann ein DDoS nicht angegriffene Kunden treffen?
Ja, wenn ein geteilter Link, Router, Firewall oder Pfad sättigt.
Warum ist PPS wichtig?
Geräte können nach Paketanzahl ausfallen, bevor die Bandbreite voll ist.
Reicht eine Firewall gegen große DDoS-Angriffe?
Nicht immer; sie kann selbst der Sättigungspunkt werden.
Wie verhindert man den Dominoeffekt?
Upstream filtern, Pfade segmentieren und Clean Traffic dimensioniert liefern.