Op deze pagina
Kernpunten
- Mitigatie alleen is niet genoegAls schone traffic niet goed wordt teruggeleverd, blijft de keten onvolledig.
- De handoff bepaalt de operationele realiteitLatency, MTU, routing en monitoring worden kernthema’s.
- Meerdere modellen zijn geloofwaardigGRE, BGP over GRE, beschermde IP’s, cross-connect of een router-VM afhankelijk van de behoefte.
Waarom schone traffic-teruglevering net zo belangrijk is als mitigatie
Als de schoonmaaklaag de aanval stopt maar schone traffic slecht teruglevert, houdt de klant alsnog een productieprobleem. Het echte resultaat is niet “de aanval is gezien”, maar “de dienst bleef bereikbaar en bruikbaar”.
Schone teruglevering zet theoretische capaciteit om in operationeel resultaat. Dat is het verschil tussen een indrukwekkende slide en een architectuur die in productie overeind blijft.
- Businessresultaat
- Legitieme traffic moet echt terugkomen bij de dienst die haar gebruikt.
- Netwerkresultaat
- De handoff moet coherent blijven met routing en bestaande beperkingen.
- Operationeel resultaat
- Het team moet begrijpen wat binnenkomt, wat uitgaat en hoe het te monitoren is.
Belangrijkste modellen voor schone traffic-teruglevering
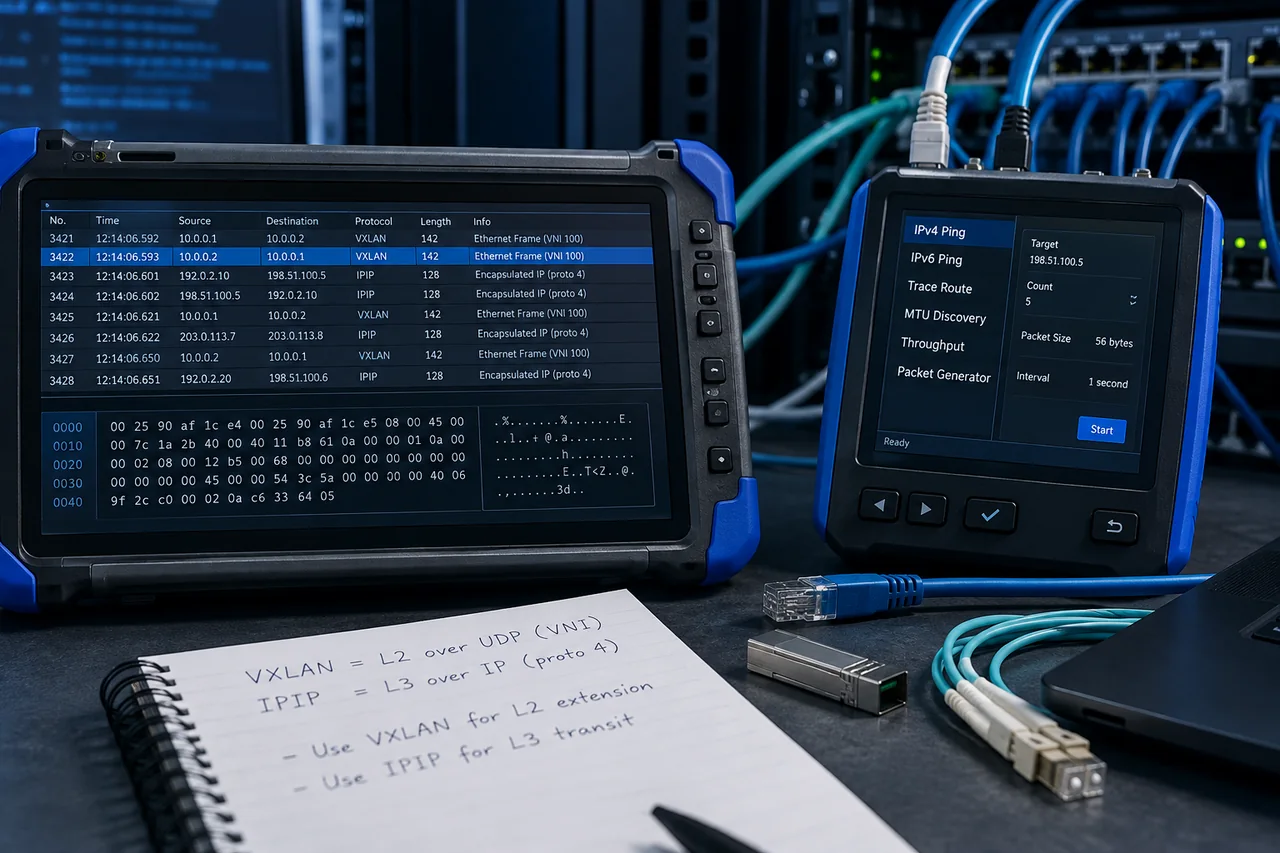
Er bestaat geen universeel model. Afhankelijk van de benodigde controle kan schone traffic worden teruggeleverd via GRE, IPIP, VXLAN, BGP over GRE, cross-connects of een router-VM tussen mitigatie en klantomgeving.
De juiste keuze hangt vooral af van publieke adressering, BGP-controle, uitrolsnelheid en de wens om de bestaande architectuur zo veel mogelijk te behouden.
Eenvoudige GRE
Snel uit te rollen en vaak genoeg voor een schone start.
BGP over GRE
Geeft meer controle wanneer prefixes en routingbeslissingen aan klantzijde moeten blijven.
Beschermde IP’s / cross-connect / router-VM
Nuttig afhankelijk van de gewenste vereenvoudiging of controle.
Latency, MTU en asymmetrische routing: wat de handoff echt verandert
Het teruglevermodel beïnvloedt direct de ervaren latency, beschikbare MTU, asymmetrische routing en de eenvoud van troubleshooting. Technische kopers letten hier scherp op, vooral bij gaming, API’s en kritieke diensten.
Daarom moet een geloofwaardige handoff vanaf het begin rond productiebeperkingen worden ontworpen: waar traffic terugkomt, hoe die opnieuw weggaat, welke MTU comfortabel blijft en hoe verrassingen tijdens een aanval worden vermeden.
Waarom het behouden van het bestaande vaak de beste strategie is
In veel gevallen wil de klant het netwerk niet opnieuw uitvinden. Men wil een schone Anti-DDoS-laag voor een bestaande dedicated server, cluster, businessproxy of custom logica plaatsen die al waarde levert.
Daarom is schone traffic-teruglevering zo belangrijk. Het maakt extra bescherming mogelijk zonder van integratie een zwaar migratieproject te maken.
- Een bestaande server bij OVH, Hetzner of een andere provider behouden
- Bestaande XDP-, DPDK- of proxylogica in productie behouden
- Een schoonmaaklaag toevoegen zonder de hele architectuur te verplaatsen
- Volwassenheid stapsgewijs verhogen in plaats van alles tegelijk te vervangen
Veelgemaakte fouten
De eerste fout is teruglevering onderschatten en alleen naar scrubbing kijken. De tweede is een complexer retourmodel kiezen dan nodig terwijl een eenvoudiger ontwerp robuuster was geweest.
Een andere veelgemaakte fout is MTU-, monitoring- en asymmetrische retourthema’s negeren tot het slechtst denkbare moment: de aanval zelf.
- Alles op mitigatie zetten
- Schoonmaken alleen garandeert niet dat de dienst echt is hersteld.
- Reflexmatig het meest “premium” model kiezen
- De juiste handoff is degene die bij de klantarchitectuur past.
- Netwerkdetails negeren
- MTU, retourpad, routing en monitoring zijn tijdens een incident nooit bijzaken.
FAQ
Kan schone traffic terug naar mijn bestaande server?
Ja. In veel gevallen is dat precies het doel van het design.
Is eenvoudige GRE vaak genoeg?
Ja. Voor veel deployments is eenvoudige GRE al een zeer sterke middenweg.
Wanneer moet BGP worden toegevoegd?
Vooral wanneer je meer controle over prefixes en routingbeslissingen wilt behouden.
Is de handoff net zo belangrijk als de geadverteerde mitigatiecapaciteit?
Ja. Zonder schone teruglevering levert capaciteit alleen niet het verwachte productieresultaat op.
Waarom is clean traffic delivery vaak het echte zwakke punt?
Omdat veel projecten eerst aan scrubbing denken en de teruglevering later improviseren. Slechte clean handoff breekt snel latency, sessies en operations.