Auf dieser Seite
Das Wichtigste
- Mitigation allein reicht nichtWird sauberer Traffic nicht korrekt zurückgegeben, bleibt die Kette unvollständig.
- Der Handoff definiert die operative RealitätLatenz, MTU, Routing und Monitoring werden zu Kernthemen.
- Mehrere Modelle sind glaubwürdigGRE, BGP over GRE, geschützte IPs, Cross-Connect oder Router-VM je nach Bedarf.
Warum saubere Traffic-Rückgabe genauso wichtig ist wie Mitigation
Wenn die Reinigungsschicht den Angriff stoppt, aber sauberen Traffic schlecht zurückgibt, bleibt für den Kunden dennoch ein Produktionsproblem. Das echte Ergebnis lautet nicht “der Angriff wurde gesehen”, sondern “der Dienst blieb erreichbar und nutzbar”.
Saubere Rückgabe verwandelt theoretische Kapazität in ein operatives Ergebnis. Das ist der Unterschied zwischen einer beeindruckenden Folie und einer Architektur, die in Produktion überlebt.
- Business-Ergebnis
- Legitimer Traffic muss wirklich wieder beim konsumierenden Dienst ankommen.
- Netzwerk-Ergebnis
- Der Handoff muss zu Routing und bestehenden Zwängen passen.
- Betriebliches Ergebnis
- Das Team muss verstehen, was hineingeht, was herausgeht und wie es überwacht wird.
Die wichtigsten Modelle für saubere Traffic-Rückgabe
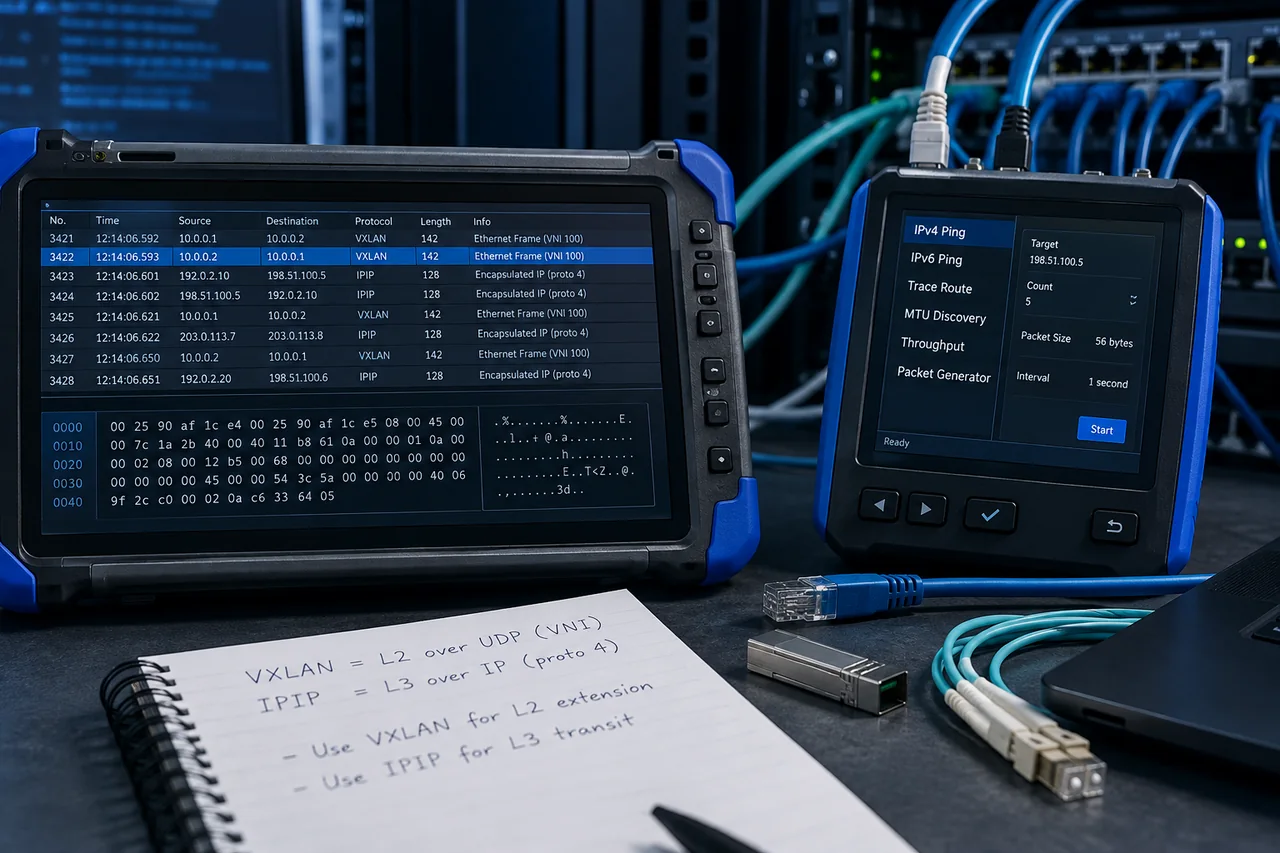
Es gibt kein einziges universelles Modell. Je nach benötigter Kontrolle kann sauberer Traffic per GRE, IPIP, VXLAN, BGP over GRE, Cross-Connect oder über eine Router-VM zwischen Mitigation und Kundenumgebung zurückgeliefert werden.
Die richtige Wahl hängt vor allem von öffentlicher Adressierung, BGP-Kontrolle, Bereitstellungsgeschwindigkeit und dem Wunsch ab, die bestehende Architektur möglichst stark zu erhalten.
Einfaches GRE
Schnell ausrollbar und oft ausreichend für einen sauberen Start.
BGP over GRE
Bringt mehr Kontrolle, wenn Präfixe und Routingentscheidungen auf Kundenseite bleiben sollen.
Geschützte IPs / Cross-Connect / Router-VM
Sinnvoll je nach gewünschter Vereinfachung oder Kontrolle.
Latenz, MTU und asymmetrisches Routing: was der Handoff wirklich verändert
Das Rückgabemodell beeinflusst direkt wahrgenommene Latenz, verfügbares MTU, asymmetrisches Routing und die Einfachheit des Troubleshootings. Technische Käufer achten darauf besonders bei Gaming, APIs und kritischen Diensten.
Deshalb muss ein glaubwürdiger Handoff von Anfang an um Produktionszwänge herum gedacht werden: wo Traffic zurückkommt, wie er wieder ausgeht, welches MTU komfortabel bleibt und wie Überraschungen im Ernstfall vermieden werden.
Warum das Erhalten des Bestehenden oft die beste Strategie ist
In vielen Fällen will der Kunde das Netzwerk nicht neu erfinden. Er möchte eine saubere Anti-DDoS-Schicht vor einen bestehenden Dedicated Server, Cluster, Business-Proxy oder eine bereits wertvolle Custom-Logik setzen.
Genau deshalb ist saubere Traffic-Rückgabe so wichtig. Sie erlaubt zusätzlichen Schutz, ohne die Integration zu einem schweren Migrationsprojekt zu machen.
- Einen bestehenden Server bei OVH, Hetzner oder einem anderen Anbieter behalten
- Eine bereits produktive XDP-, DPDK- oder Proxy-Logik behalten
- Eine Reinigungsschicht hinzufügen, ohne die gesamte Architektur zu verschieben
- Die Reife schrittweise erhöhen, statt alles auf einmal zu ersetzen
Häufige Fehler
Der erste Fehler ist, die Rückgabe zu unterschätzen und nur auf Scrubbing zu schauen. Der zweite ist, ein komplexeres Rückgabemodell als nötig zu wählen, obwohl ein einfacheres robuster gewesen wäre.
Ein weiterer typischer Fehler ist, MTU-, Monitoring- und asymmetrische Rückweg-Themen bis zum denkbar schlechtesten Zeitpunkt zu ignorieren: den Angriff selbst.
- Alles auf Mitigation setzen
- Reinigung allein garantiert nicht, dass der Dienst wirklich wiederhergestellt ist.
- Reflexartig das “premiumste” Modell wählen
- Der richtige Handoff ist der, der zur Kundenarchitektur passt.
- Netzwerkdetails ignorieren
- MTU, Rückweg, Routing und Monitoring sind im Incident nie Nebensache.
FAQ
Kann sauberer Traffic an meinen bestehenden Server zurückgehen?
Ja. In vielen Fällen ist genau das das Ziel des Designs.
Reicht einfaches GRE oft aus?
Ja. Für viele Deployments ist einfaches GRE bereits ein sehr starker Kompromiss.
Wann sollte BGP ergänzt werden?
Vor allem dann, wenn Sie mehr Kontrolle über Präfixe und Routingentscheidungen behalten möchten.
Ist der Handoff genauso wichtig wie die beworbene Mitigationskapazität?
Ja. Ohne saubere Rückgabe schafft Kapazität allein nicht das erwartete Produktionsresultat.
Warum ist die Rückgabe sauberen Traffics oft der eigentliche Schwachpunkt?
Weil viele Projekte zuerst an Scrubbing denken und die Rückgabe später improvisieren. Schlechte Zustellung zerstört schnell Latenz, Sessions und Betrieb.