
Митигация плат
Трафикът навлиза в смекчаващ слой, изграден за абсорбиране на обемни и протоколни атаки, след което се прави разлика между легитимен трафик, преди нещо да бъде върнато обратно в производството.
Защитен IP транзит и Anti-DDoS
Peeryx управлява собствен ASN от Марсилия. Разгледайте инфраструктурата, BGP обявяванията и начините за свързване и говорете директно с техническия ни екип.
Публична информация за мрежата
Peeryx управлява собствен ASN от Марсилия. Разгледайте инфраструктурата, BGP обявяванията и начините за свързване и говорете директно с техническия ни екип.
Технология
Трафикът навлиза в смекчаващ слой, изграден за абсорбиране на обемни и протоколни атаки, след което се прави разлика между легитимен трафик, преди нещо да бъде върнато обратно в производството.
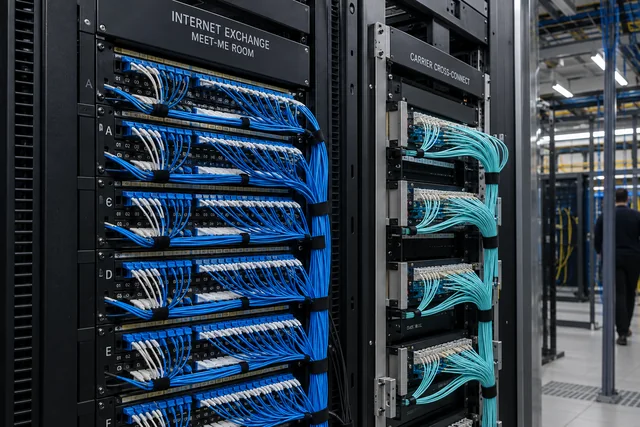
В зависимост от топологията, чистият трафик може да бъде доставен обратно чрез cross-connect, GRE, IPIP, VXLAN или рутер VM, така че интеграционният модел да остане съгласуван със съществуващата среда.
Peeryx пасва както на пълните BGP сценарии, така и на архитектурите, където приоритет е да се защити съществуващ производствен стек, без да се възстановява всичко около нов ръб дизайн.
Сериозната анти-DDoS архитектура не спира при филтрирането. Също така трябва да остане разбираема за операции, да запази полезните опции за маршрутизиране и да върне легитимния трафик чисто.
Свързаност
Трафикът преминава през защитата на Peeryx, преди да достигне услугите ви. Свързването е според мрежата: BGP, GRE, IPIP, VXLAN или cross-connect.

Технически ръководства
Маршрутизация, тунели и диагностика: обяснения за техническите ви решения.
Не. Peeryx защитава съществуващата ви продукционна инфраструктура и връща чистия трафик през BGP, GRE, IPIP, VXLAN, cross-connect или router VM според вашия дизайн.
Чистият трафик може да бъде доставен през cross-connect, GRE, IPIP, VXLAN или router VM според топологията и целите ви за латентност.
Да. Peeryx поема атаката upstream и доставя чистия трафик до инфраструктурата ви, така че можете да запазите собствените си контролни и филтриращи слоеве.
PEERYX NETWORK
Тествайте защитения IP транзит 7 дни в своята среда. Създайте профил, настройте връзката и следете активирането в клиентския панел.