Op deze pagina
Kernpunten
- Reageren op de juiste laagEerst moet duidelijk zijn of de verzadiging de link, PPS, serverresources, applicatielaag of routing raakt.
- Stoppen zonder offline te gaanGoede mitigatie filtert de aanval terwijl legitiem verkeer en continuïteit behouden blijven.
- De architectuur na de aanval voorbereidenNa de noodsituatie is een duurzaam pad nodig: BGP, tunnels, gespecialiseerde proxy of beschermde transit.
Begrijpen wat je echt moet stoppen
Een DDoS-aanval probeert een dienst onbeschikbaar te maken met meer verkeer, pakketten of requests dan de infrastructuur kan verwerken. Het kan volumetrisch, PPS-gericht of applicatief zijn: HTTP, TLS, login, UDP-query, game-handshake of API.
De eerste fout is elke aanval hetzelfde behandelen. Blackhole redt het netwerk maar schakelt de dienst uit. Een lokale firewallregel helpt niet als de link al vol zit. Doel, protocol, volume, PPS, richting en storingspunt moeten duidelijk zijn.
- Volume
- Link of transit raakt vol voordat de firewall kan helpen.
- PPS
- Paketsnelheid put CPU, queues, buffers of filterlogica uit.
- Applicatie
- De dienst faalt omdat de aanval echte gebruikers deels imiteert.
Waarom een schone reactie alles verandert
Tijdens een aanval telt elke minuut, maar te breed blokkeren kan legitieme klanten raken. DNS wijzigen zonder plan geeft cacheproblemen. Routes aanpassen zonder retourstrategie maakt diagnose moeilijker.
De kosten zijn niet alleen bandbreedte: klantenverlies, tickets, terugbetalingen, reputatie en improvisatietijd. Een duidelijke methode brengt diensten sneller terug en versterkt capaciteit, layered filtering, observability en handoff.
- Netwerksaturatie onderscheiden van een serverbug.
- Echte gebruikers beschermen in plaats van alles afsluiten.
- Bruikbare sporen bewaren om regels te verbeteren.
- Schone delivery naar klantinfrastructuur plannen.
Oplossingen om een DDoS-aanval te stoppen
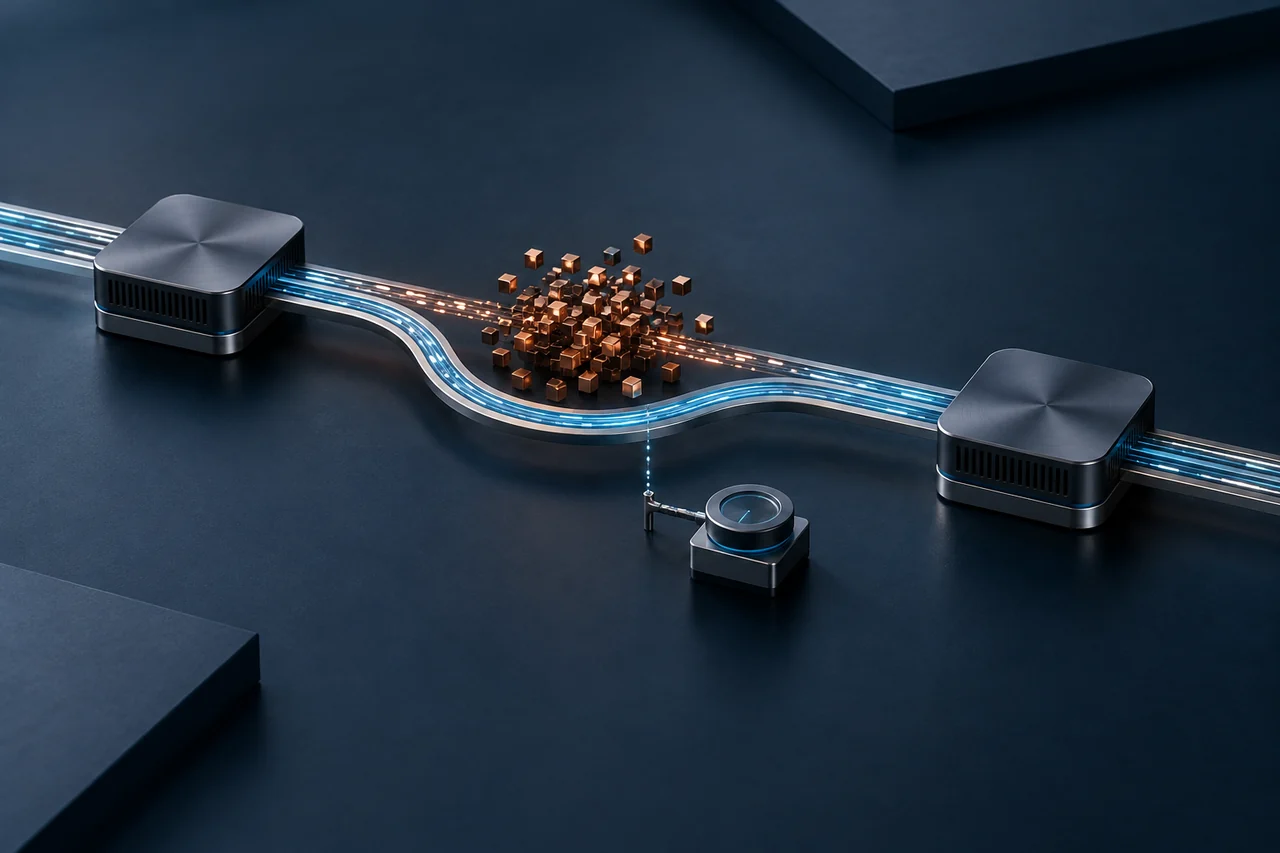
Als verkeer de link verzadigt, moet actie upstream plaatsvinden: transit, scrubbing center, FlowSpec, tijdelijke blackhole of beschermd netwerk met capaciteit. Houdt de link stand maar lijdt de server, dan kan beter L3/L4-filtering, router-VM of filterserver volstaan.
Voor web kan een HTTP/TLS reverse proxy veel floods stoppen. Voor gaming moet de aanpak UDP, queries, handshakes, poorten en latency respecteren. Met ASN is BGP ideaal; zonder BGP zijn GRE, IPIP, VXLAN of beschermde IP’s vaak sneller.
| Oplossing | Wanneer gebruiken | Limiet |
|---|---|---|
| Blackhole | Extreme noodsituatie om netwerk te redden | Doeldienst gaat offline |
| FlowSpec | Eenvoudig patroon upstream reduceren | Kan false positives geven |
| Beschermde IP-transit | Prefixes of diensten beschermen | Vraagt nette netwerkintegratie |
| GRE/IPIP/VXLAN-tunnel | Bestaande server beschermen | MTU en retourpad beheersen |
| Reverse proxy | Specifiek protocol beschermen | Vervangt niet altijd volumetrische mitigatie |
Van noodsituatie naar gecontroleerde mitigatie
Een serieuze aanpak verlaagt saturatie eerst op de hoogst nuttige laag en gaat daarna naar preciezere regels. Massaal duidelijk aanvalverkeer moet vóór klantmachines worden verminderd.
Identificeer
Bepaal of link, PPS, firewall, server of applicatie faalt.
Ontlast
Verplaats filtering upstream als volume lokale capaciteit overstijgt.
Lever terug
Lever schone traffic via BGP, GRE, IPIP, VXLAN, xCo of proxy.
Stabiliseer
Meet false positives, tune regels en maak een playbook.
Voorbeeld: een exposed server krijgt een UDP flood
Een publieke UDP-server krijgt timeouts, monitoring toont een verkeerspiek en CPU wordt instabiel. Lokale regels helpen bij kleine ruis, maar niet als de link vol zit.
Het schone scenario is routeren via een beschermde laag, upstream reduceren en legitieme traffic terugleveren via tunnel of beschermde IP. Voor FiveM of Minecraft tellen protocolgedrag en latency mee.
Veelgemaakte fouten tijdens een DDoS-aanval
Paniek leidt tot poort-, DNS- of providerwissels zonder de vector te begrijpen. Anderen stapelen lokale regels tot echte gebruikers blokkeren. Soms wacht men op de hoster terwijl contract of profiel niet past.
Ook marketingcapaciteit verwarren met echt ontwerp is fout. Bescherming moet uitleggen waar traffic wordt geabsorbeerd, hoe regels ontstaan, hoe schone traffic terugkomt en welke grenzen bestaan.
- Lokale server een aanval laten filteren die link al verzadigt.
- Land of protocol blokkeren zonder impact te meten.
- Blackhole als enige strategie gebruiken.
- MTU, retourpad of asymmetrie na tunnel vergeten.
- Geen sporen bewaren om mitigatie te verbeteren.
FAQ: DDoS-aanval stoppen
Wat doe je eerst tijdens een DDoS-aanval?
Identificeer waar saturatie start: link, firewall, server, CPU, PPS of applicatielaag.
Kan een lokale firewall DDoS stoppen?
Ja bij kleine floods, maar niet als de link al vol zit. Dan moet filtering upstream gebeuren.
Is blackhole een goede oplossing?
Het is een noodmaatregel om het netwerk te redden, maar schakelt de doeldienst uit.
Heb je BGP nodig?
Nee. BGP is ideaal voor prefixes, maar beschermde IP, GRE, IPIP, VXLAN, cross-connect of proxy kan ook.