En esta página
Puntos clave
- Actuar en la capa correctaLa prioridad es identificar si la saturación afecta al enlace, al PPS, al servidor, a una capa aplicativa o al routing.
- Parar sin desconectar todoUna buena mitigación filtra el ataque y conserva el tráfico legítimo y la continuidad del servicio.
- Preparar la arquitectura posteriorDespués de la urgencia, el objetivo es crear un camino duradero: BGP, túneles, proxy especializado o tránsito protegido.
Entender qué hay que parar realmente
Un ataque DDoS intenta dejar un servicio fuera de línea enviando más tráfico, paquetes o solicitudes de los que la infraestructura puede procesar. Puede ser volumétrico, orientado a PPS o aplicativo: HTTP, TLS, login, query UDP, handshake de juego o API.
El error principal es tratar todos los ataques igual. Un blackhole salva la red pero corta el servicio. Una regla local no sirve si el enlace ya está saturado. Hay que identificar objetivo, protocolo, volumen, PPS, dirección del tráfico y punto exacto de fallo.
- Volumen
- El enlace o tránsito se satura antes de que el firewall pueda ayudar.
- PPS
- La tasa de paquetes agota CPU, colas, buffers o lógica de filtrado.
- Aplicativo
- El servicio falla porque el ataque imita parcialmente clientes reales.
Por qué una respuesta limpia cambia todo
Durante un ataque, cada minuto cuenta, pero bloquear demasiado puede cortar clientes legítimos. Cambiar DNS sin estrategia crea problemas de caché. Mover rutas sin plan complica el diagnóstico.
El coste no es solo ancho de banda: clientes perdidos, tickets, reembolsos, reputación y tiempo. Un método claro permite volver antes y mejorar la arquitectura: capacidad upstream, filtrado por capas, observabilidad y handoff limpio.
- Separar saturación de red de un bug servidor.
- Proteger usuarios reales en vez de cortar todo.
- Guardar trazas útiles para mejorar reglas.
- Planear la entrega limpia hacia la infraestructura cliente.
Soluciones para parar un ataque DDoS
Si el tráfico satura el enlace, la acción debe hacerse upstream: tránsito, scrubbing center, FlowSpec, blackhole temporal o red protegida capaz de absorber el volumen. Si el enlace aguanta pero el servidor sufre, puede bastar un mejor filtrado L3/L4, router VM o servidor de filtrado.
Para web, un reverse proxy HTTP/TLS puede bloquear floods aplicativos. Para gaming, la respuesta debe respetar UDP, queries, handshakes, puertos y latencia. Con ASN, BGP permite anunciar prefijos; sin BGP, GRE, IPIP, VXLAN o IP protegida pueden ser más rápidos.
| Solución | Cuándo usarla | Límite |
|---|---|---|
| Blackhole | Emergencia extrema para salvar la red | El servicio queda fuera de línea |
| FlowSpec | Reducir un patrón simple upstream | Puede generar falsos positivos |
| Tránsito IP protegido | Proteger prefijos o servicios expuestos | Requiere integración de red limpia |
| Túnel GRE/IPIP/VXLAN | Proteger un servidor existente | MTU y retorno deben controlarse |
| Reverse proxy | Proteger un protocolo concreto | No siempre reemplaza mitigación volumétrica |
Pasar de la emergencia a una mitigación controlada
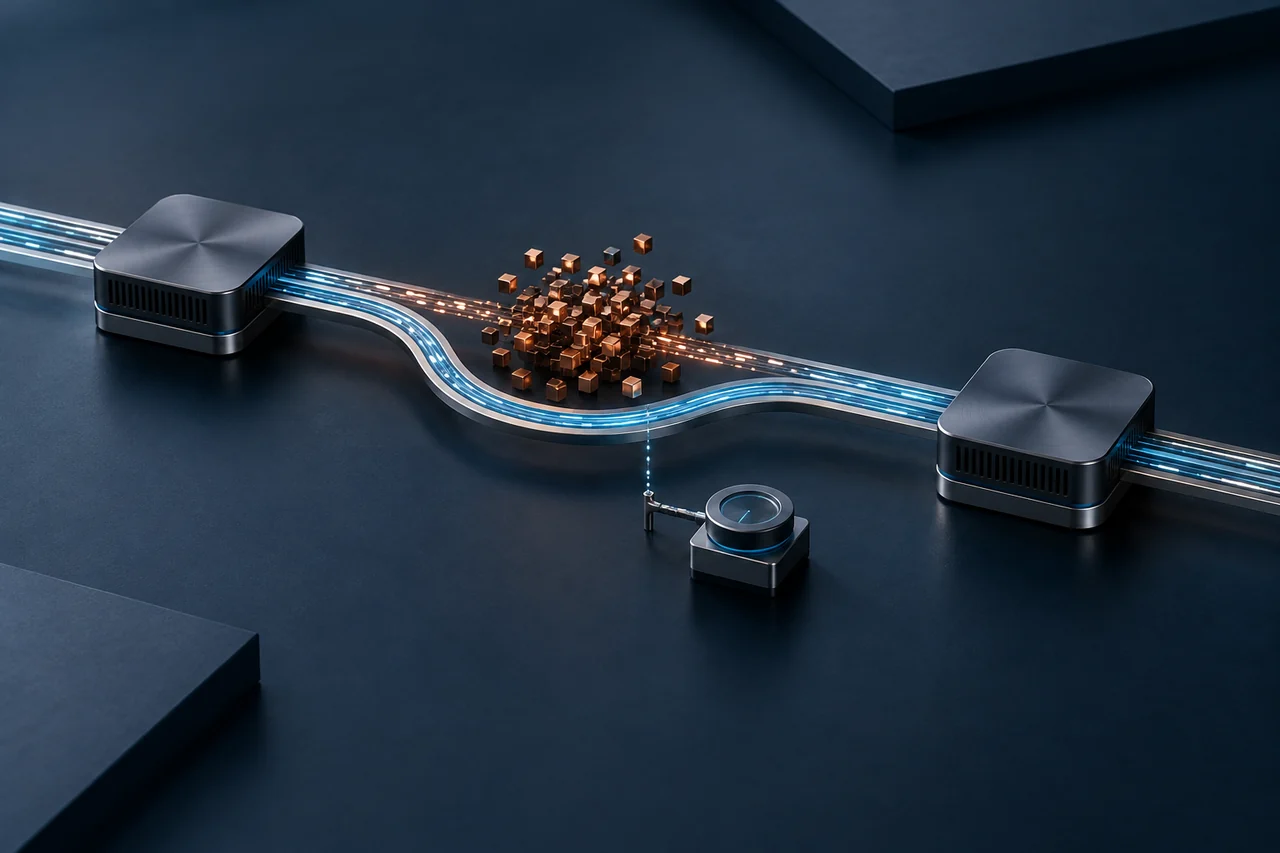
Un enfoque serio reduce primero la saturación en la capa más alta posible y luego aplica reglas más finas. El tráfico masivo debe reducirse antes de llegar a sus máquinas.
Identificar
Ubicar si el fallo viene del enlace, PPS, firewall, servidor o aplicación.
Aliviar
Mover filtrado upstream si el volumen supera la capacidad local.
Entregar
Devolver tráfico limpio con BGP, GRE, IPIP, VXLAN, xCo o proxy.
Estabilizar
Medir falsos positivos, ajustar reglas y crear un playbook.
Ejemplo: un servidor expuesto recibe un flood UDP
Imagine un servidor UDP público. Los usuarios ven timeouts, el monitoring muestra un pico de tráfico y la CPU se vuelve inestable. Una regla local puede ayudar con ruido pequeño, pero no si el enlace está lleno.
El escenario correcto consiste en enrutar por una capa protegida, reducir upstream y devolver tráfico legítimo por túnel o IP protegida. Para FiveM o Minecraft, el filtrado debe respetar el protocolo y la latencia.
Errores frecuentes durante un ataque DDoS
La prisa lleva a cambiar puertos, DNS o proveedor sin entender el vector. Otros acumulan reglas hasta bloquear usuarios reales. Algunos esperan al hoster aunque el contrato no cubra ese volumen.
También es un error confundir capacidad comercial con diseño real. La protección debe explicar dónde se absorbe tráfico, cómo se deciden reglas, cómo vuelve el tráfico limpio y cuáles son los límites.
- Esperar que el servidor filtre un ataque que ya satura el enlace.
- Bloquear país o protocolo completo sin medir impacto.
- Usar blackhole como única estrategia.
- Olvidar MTU, retorno o asimetría tras el túnel.
- No guardar trazas para mejorar la mitigación.
FAQ: cómo parar un ataque DDoS
¿Qué debo hacer primero durante un ataque DDoS?
Identificar dónde empieza la saturación: enlace, firewall, servidor, CPU, PPS o capa aplicativa.
¿Un firewall local puede parar un DDoS?
Sí para floods pequeños, no si el enlace ya está saturado. En ese caso se filtra upstream.
¿Blackhole es buena solución?
Es una medida de emergencia para salvar la red, pero corta el servicio objetivo.