Auf dieser Seite
Das Wichtigste
- Auf der richtigen Ebene reagierenZuerst muss klar sein, ob Link, PPS, Serverressourcen, Anwendungsebene oder Routing betroffen sind.
- Stoppen ohne offline zu gehenGute Mitigation filtert den Angriff und erhält gleichzeitig legitimen Traffic und Servicekontinuität.
- Die Architektur danach vorbereitenNach dem Notfall braucht es einen dauerhaften Pfad: BGP, Tunnel, spezialisierten Proxy oder geschützten Transit.
Verstehen, was wirklich gestoppt werden muss
Ein DDoS-Angriff versucht, einen Dienst durch mehr Traffic, Pakete oder Requests lahmzulegen, als die Infrastruktur verarbeiten kann. Er kann volumetrisch, PPS-orientiert oder applikativ sein: HTTP, TLS, Login, UDP-Query, Game-Handshake oder API.
Der erste Fehler ist, alle Angriffe gleich zu behandeln. Blackhole schützt das Netz, schaltet aber den Dienst ab. Eine lokale Firewall-Regel hilft nicht, wenn der Link bereits voll ist. Ziel, Protokoll, Volumen, PPS, Richtung und Ausfallpunkt müssen klar sein.
- Volumen
- Link oder Transit sättigt, bevor die Firewall helfen kann.
- PPS
- Paketrate erschöpft CPU, Queues, Buffer oder Filterlogik.
- Applikativ
- Der Dienst scheitert, weil der Angriff echte Nutzer teilweise nachahmt.
Warum eine saubere Reaktion alles verändert
Während eines Angriffs zählt jede Minute, aber zu grobes Blockieren kann legitime Kunden treffen. DNS-Änderungen ohne Plan erzeugen Cache-Probleme. Routing-Änderungen ohne Rückweg erschweren Diagnose.
Die Kosten sind nicht nur Bandbreite: verlorene Kunden, Tickets, Erstattungen, Reputation und Improvisationszeit. Eine klare Methode bringt Dienste schneller zurück und verbessert Kapazität, Layered Filtering, Observability und Handoff.
- Netzwerksättigung von Serverfehlern trennen.
- Echte Nutzer schützen statt alles abzuschalten.
- Nutzbare Spuren zur Regelverbesserung behalten.
- Sauberen Rückweg zur Kundeninfrastruktur planen.
Lösungen zum Stoppen eines DDoS-Angriffs
Wenn Traffic den Link sättigt, muss upstream gehandelt werden: Transit, Scrubbing Center, FlowSpec, temporäres Blackhole oder ein geschütztes Netz mit ausreichender Kapazität. Hält der Link, leidet aber der Server, reichen besseres L3/L4-Filtering, Router-VM oder Filterserver.
Für Webdienste kann ein HTTP/TLS-Reverse-Proxy viele Floods stoppen. Für Gaming muss die Antwort UDP, Queries, Handshakes, Ports und Latenz respektieren. Mit ASN ist BGP ideal; ohne BGP sind GRE, IPIP, VXLAN oder geschützte IPs oft schneller.
| Lösung | Wann nutzen | Grenze |
|---|---|---|
| Blackhole | Extremer Notfall zum Schutz des Netzes | Der Zieldienst ist offline |
| FlowSpec | Einfaches Muster upstream reduzieren | Kann Fehlpositive erzeugen |
| Geschützter IP-Transit | Präfixe oder Dienste schützen | Benötigt saubere Integration |
| GRE/IPIP/VXLAN-Tunnel | Bestehenden Server schützen | MTU und Rückweg kontrollieren |
| Reverse Proxy | Ein konkretes Protokoll schützen | Ersetzt nicht immer volumetrische Mitigation |
Vom Notfall zur kontrollierten Mitigation
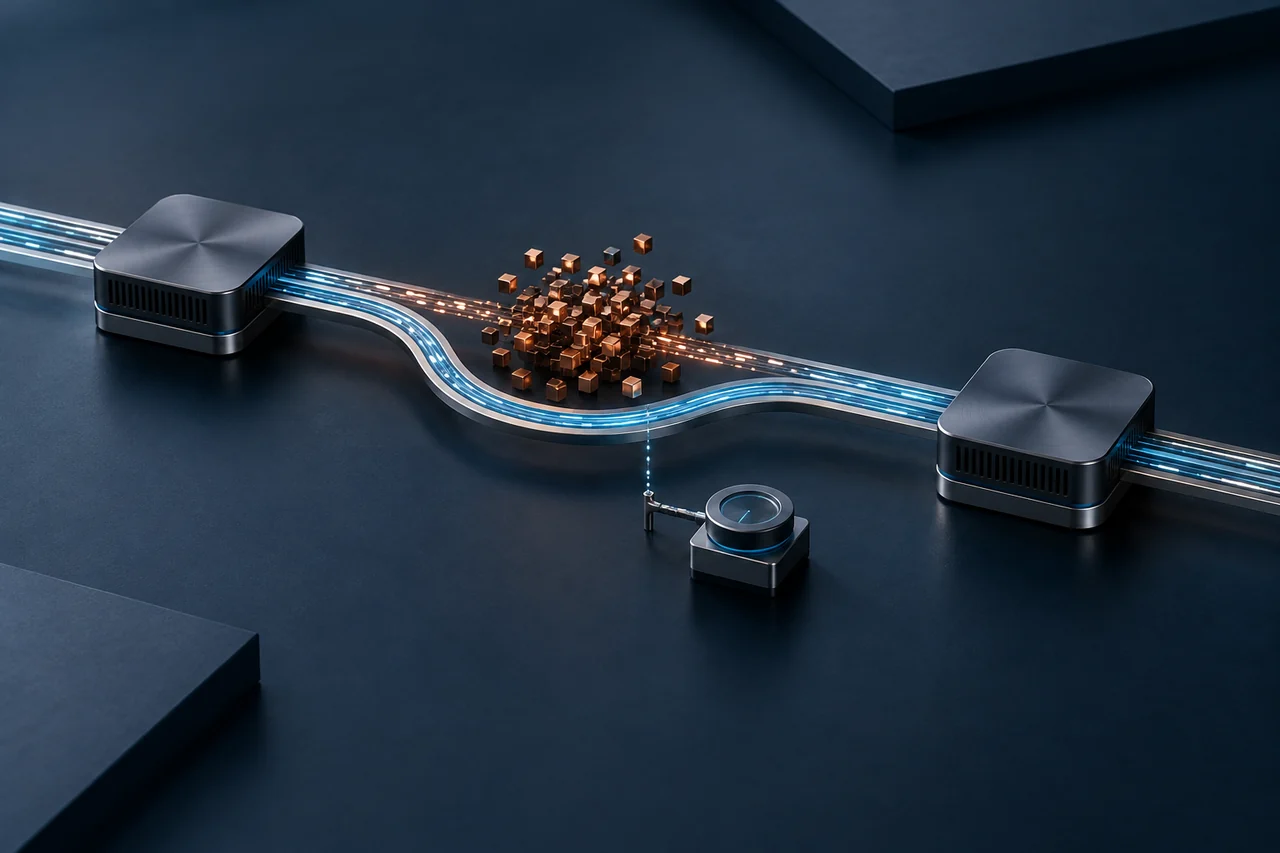
Ein seriöser Ansatz reduziert Sättigung zuerst auf der höchsten sinnvollen Ebene und geht danach zu präziseren Regeln über. Offensichtlicher Massentraffic sollte vor den Kundensystemen reduziert werden.
Identifizieren
Klären, ob Link, PPS, Firewall, Server oder Applikation ausfällt.
Entlasten
Filterung upstream verlagern, wenn Volumen lokale Kapazität übersteigt.
Zurückliefern
Sauberen Traffic per BGP, GRE, IPIP, VXLAN, xCo oder Proxy liefern.
Stabilisieren
Fehlpositive messen, Regeln abstimmen und Playbook erstellen.
Beispiel: Ein exponierter Server wird per UDP-Flood getroffen
Ein öffentlicher UDP-Server zeigt Timeouts, Monitoring sieht einen starken Traffic-Anstieg und die CPU wird instabil. Lokale Regeln helfen bei kleinem Rauschen, aber nicht bei Link-Sättigung.
Sauber ist Routing über eine geschützte Schicht, Upstream-Reduktion und Rücklieferung legitimen Traffics per Tunnel oder geschützter IP. Bei FiveM oder Minecraft müssen Protokoll und Latenz berücksichtigt werden.
Häufige Fehler während eines DDoS-Angriffs
Panik führt zu Port-, DNS- oder Providerwechseln ohne Vektorverständnis. Andere stapeln lokale Regeln, bis echte Nutzer blockiert werden. Manche warten auf den Hoster, obwohl Vertrag oder Profil nicht passen.
Ebenso gefährlich ist die Verwechslung von Marketing-Kapazität mit echtem Design. Schutz muss erklären, wo absorbiert wird, wie Regeln entstehen, wie sauberer Traffic zurückkommt und welche Grenzen bestehen.
- Lokalen Server ein bereits link-sättigendes Problem filtern lassen.
- Ganzes Land oder Protokoll ohne Impact-Messung blockieren.
- Blackhole als einzige Strategie nutzen.
- MTU, Rückweg oder Asymmetrie nach Tunnel vergessen.
- Keine Spuren für spätere Verbesserung sichern.
FAQ: DDoS-Angriff stoppen
Was zuerst bei einem DDoS-Angriff tun?
Den Sättigungspunkt identifizieren: Link, Firewall, Server, CPU, PPS oder Applikationsschicht.
Kann eine lokale Firewall DDoS stoppen?
Ja bei kleinen Floods, aber nicht wenn der Link bereits sättigt. Dann muss upstream gefiltert werden.
Ist Blackhole eine gute Lösung?
Es ist eine Notfallmaßnahme zum Schutz des Netzes, schaltet aber den Zieldienst ab.
Braucht man BGP?
Nein. BGP ist ideal für Präfixe, aber geschützte IP, GRE, IPIP, VXLAN, Cross-Connect oder Proxy sind möglich.