
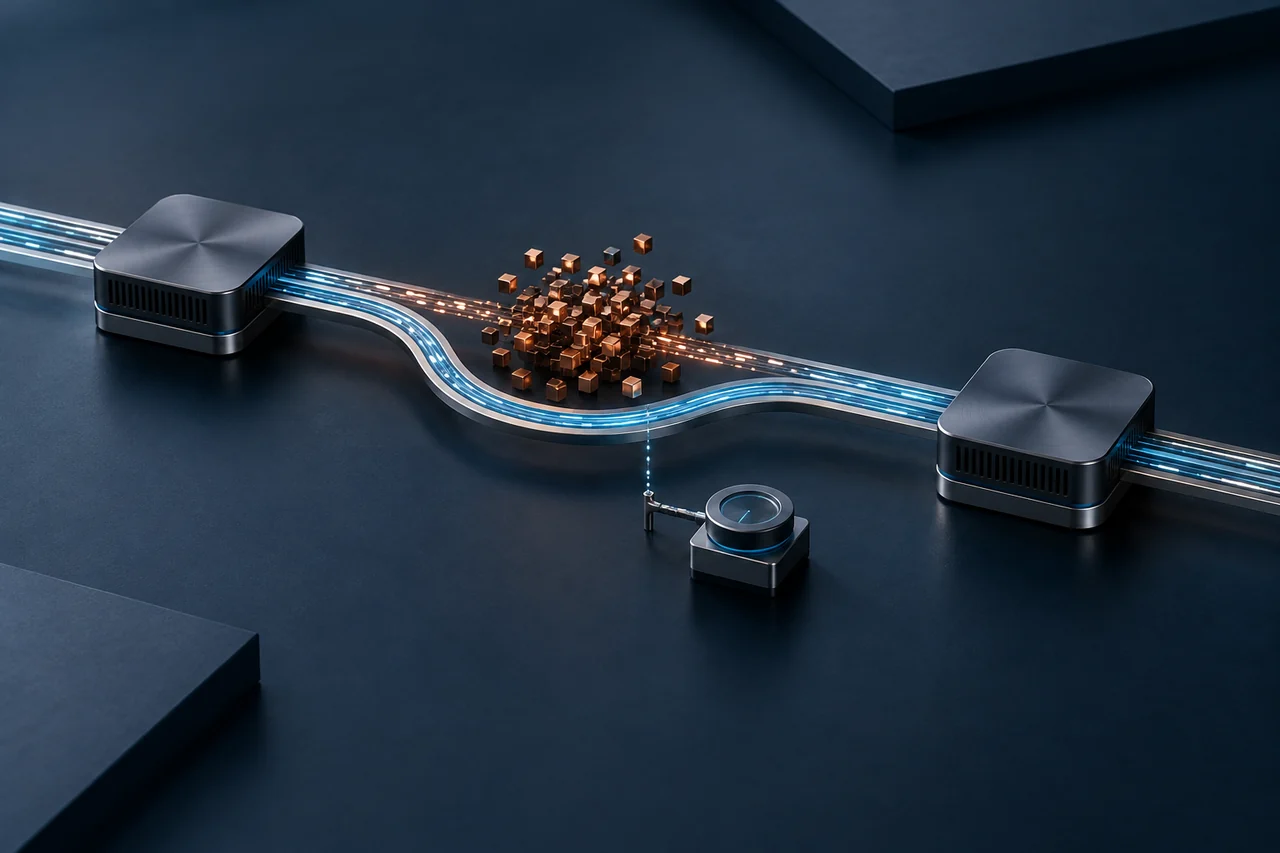
Un ataque no empieza con un ticket. Empieza con una gráfica que sube, un enlace que se llena y clientes que llaman. Quien opera su propia red suele tener ya las métricas. Lo que falta muchas veces es conectar esas métricas con la decisión de desviar el tráfico hacia una protección externa.
Peeryx Flow Collector establece esa conexión. Se instala en su red, lee las exportaciones del router y observa el tráfico dirigido a sus /24. Puede activar el desvío a Peeryx según las reglas que usted defina. El software ya está disponible para descargar gratuitamente.
Para quienes administran su propio enrutamiento
Está pensado para operadores, proveedores de hosting, centros de datos y empresas que gestionan sus anuncios BGP y quieren conservar sus operadores habituales fuera de los ataques. También permite aprovechar exportaciones sFlow o NetStream que todavía no están integradas con un mecanismo de desvío.
Es opcional. Si su tráfico ya pasa permanentemente por Peeryx o dispone de un detector integrado, no necesita instalarlo. La descarga es gratuita; el servicio de red y la protección Peeryx forman parte de su oferta contratada.
Sus operadores en el día a día. Peeryx cuando las métricas lo requieren.
Métricas en su red. Filtrado en Peeryx.
El router envía métricas al colector, que estima el ancho de banda y los paquetes por segundo de cada prefijo. No está en el camino del tráfico del cliente: un ataque de decenas de Gbit/s no atraviesa el puerto Ethernet de la VM.
Tras un exceso confirmado, primero se anuncia el /24 mediante Peeryx. Se comprueban el anuncio y la entrega de tráfico limpio, y después se retiran los anuncios alternativos previstos en las políticas BGP. Al recuperar el servicio normal, se vuelven a anunciar los operadores habituales antes de retirar Peeryx. Esta secuencia debe validarse para toda la topología, incluidos otros routers que originen el mismo prefijo.
Umbrales que puede justificar
Configure TCP, UDP, ICMP, GRE, IPIP y Other en paquetes por segundo o Gbit/s. La regla L3 mide el tráfico IPv4 total, sumando todos los protocolos. Other agrupa los protocolos no incluidos en las cinco categorías anteriores. También hay opciones avanzadas para los indicadores TCP.
Cualquier regla activa puede iniciar el desvío. Una excepción exclusiva de ancho de banda total para un prefijo sustituye los umbrales generales. Los ajustes se preparan en el portal y se aplican al colector mediante el archivo exportado. Tome como referencia el tráfico normal en hora punta: un volumen alto no demuestra por sí solo un ataque.
El tiempo mínimo en Peeryx se configura entre 20 minutos y 7 días desde la confirmación del desvío completo. Un ataque persistente prolonga la protección. La recuperación requiere métricas recientes que indiquen que ha terminado; un fallo del camino de entrega o de la supervisión puede exigir un retorno anticipado para conservar la conectividad.
Una VM Linux, no un servidor de filtrado
La versión actual admite Debian 12 o 13 y Ubuntu Server 24.04 LTS con systemd, en x86-64 o ARM64. Como punto de partida recomendamos 2 núcleos, 8 GB de RAM, 20 GB de disco libre y Ethernet de 1 Gbit/s. Un Xeon pequeño o una VM equivalente es una base razonable; la capacidad depende del volumen de métricas exportadas.
Admite sFlow v5, NetFlow/NetStream v5 y v9 e IPFIX IPv4. La guía detalla los puertos, el muestreo y la antigüedad máxima de los datos. Las métricas obsoletas o contabilizadas por duplicado en varias interfaces impiden una detección fiable.
Los nuevos prefijos siguen a la red
El colector aprende por BGP los /24 IPv4 públicos que anuncia su router dentro de los rangos autorizados para el servicio. No existe una lista fija de diez prefijos. Las nuevas asignaciones fuera de esos rangos necesitan autorización previa, y las políticas del router también deben permitir su protección.
Esta versión trabaja con /24: no divide automáticamente anuncios más amplios ni controla todavía desvíos IPv6. Descubrir un prefijo y validar su camino de protección son pasos distintos.
Primero observar, después activar
En el portal, abra Servicios → Peeryx Flow Collector y seleccione el servicio de red. La guía explica cómo preparar Linux, instalar, vincular el colector y configurar las exportaciones. Esta sección aparece en cuentas con un servicio de red compatible.
El primer arranque es en modo de observación. Compruebe las métricas, ajuste los umbrales y valide con nuestro equipo el anuncio a Peeryx, la retirada de los demás operadores, la entrega de tráfico limpio y el retorno al enrutamiento normal. Después podrá activar la automatización.
La guía y los ajustes, en un mismo lugar.
Abrir Peeryx Flow CollectorSoftware gratuito · La protección requiere un servicio de red